Gestion des accès
La sauvegarde Afi pour Amazon Web Services comporte un modèle de rôles flexible et précis qui vous permet :
- de désigner des utilisateurs de confiance comme membres du groupe Administrators et de déléguer l’administration des sauvegardes au groupe Backup Operators ;
- de désigner des administrateurs dont le périmètre d’accès est limité afin qu’ils puissent gérer certains groupes de ressources et y accéder.
Les administrateurs peuvent accorder un ensemble limité d’autorisations adapté à leurs exigences de sécurité et à leurs besoins métier. Par exemple, le groupe Backup Operators peut gérer les stratégies SLA de sauvegarde et effectuer des opérations de restauration sur demande, tandis que l’accès à l’aperçu du contenu des volumes ou des tables de base de données reste désactivé.
Modèle d’accès Afi
Afi adopte un modèle d’organisation et d’accès multilocataire, ce qui vous permet d’ajouter et de gérer plusieurs locataires (sources de données), notamment AWS, Microsoft 365, Google Workspace et d’autres services pris en charge, dans un même compte (organisation) Afi. Le modèle d’accès Afi exige que les autorisations soient accordées explicitement et permet de configurer précisément les accès à tous les niveaux, qu’il s’agisse de l’ensemble d’une organisation, de certains locataires, de groupes de ressources ou de ressources sélectionnées dans un locataire, conformément au principe du moindre privilège.
L’accès à l’échelle de l’organisation est géré dans l’onglet Configuration → Admins et donne accès à l’organisation et à ses sources de données. L’accès propre à chaque locataire est géré dans l’onglet Service → Settings → Access groups.
Par défaut, un compte d’organisation Afi est créé avec un seul administrateur : l’utilisateur qui a configuré le compte. Les administrateurs de l’organisation peuvent être ajoutés ou supprimés dans l’onglet Configuration → Admins, dans le groupe Organization Administrators, et disposent d’un accès complet à l’organisation et à tous ses locataires. Les paramètres d’accès de l’organisation sont décrits dans cet article. La suite porte sur les paramètres d’accès des locataires AWS.
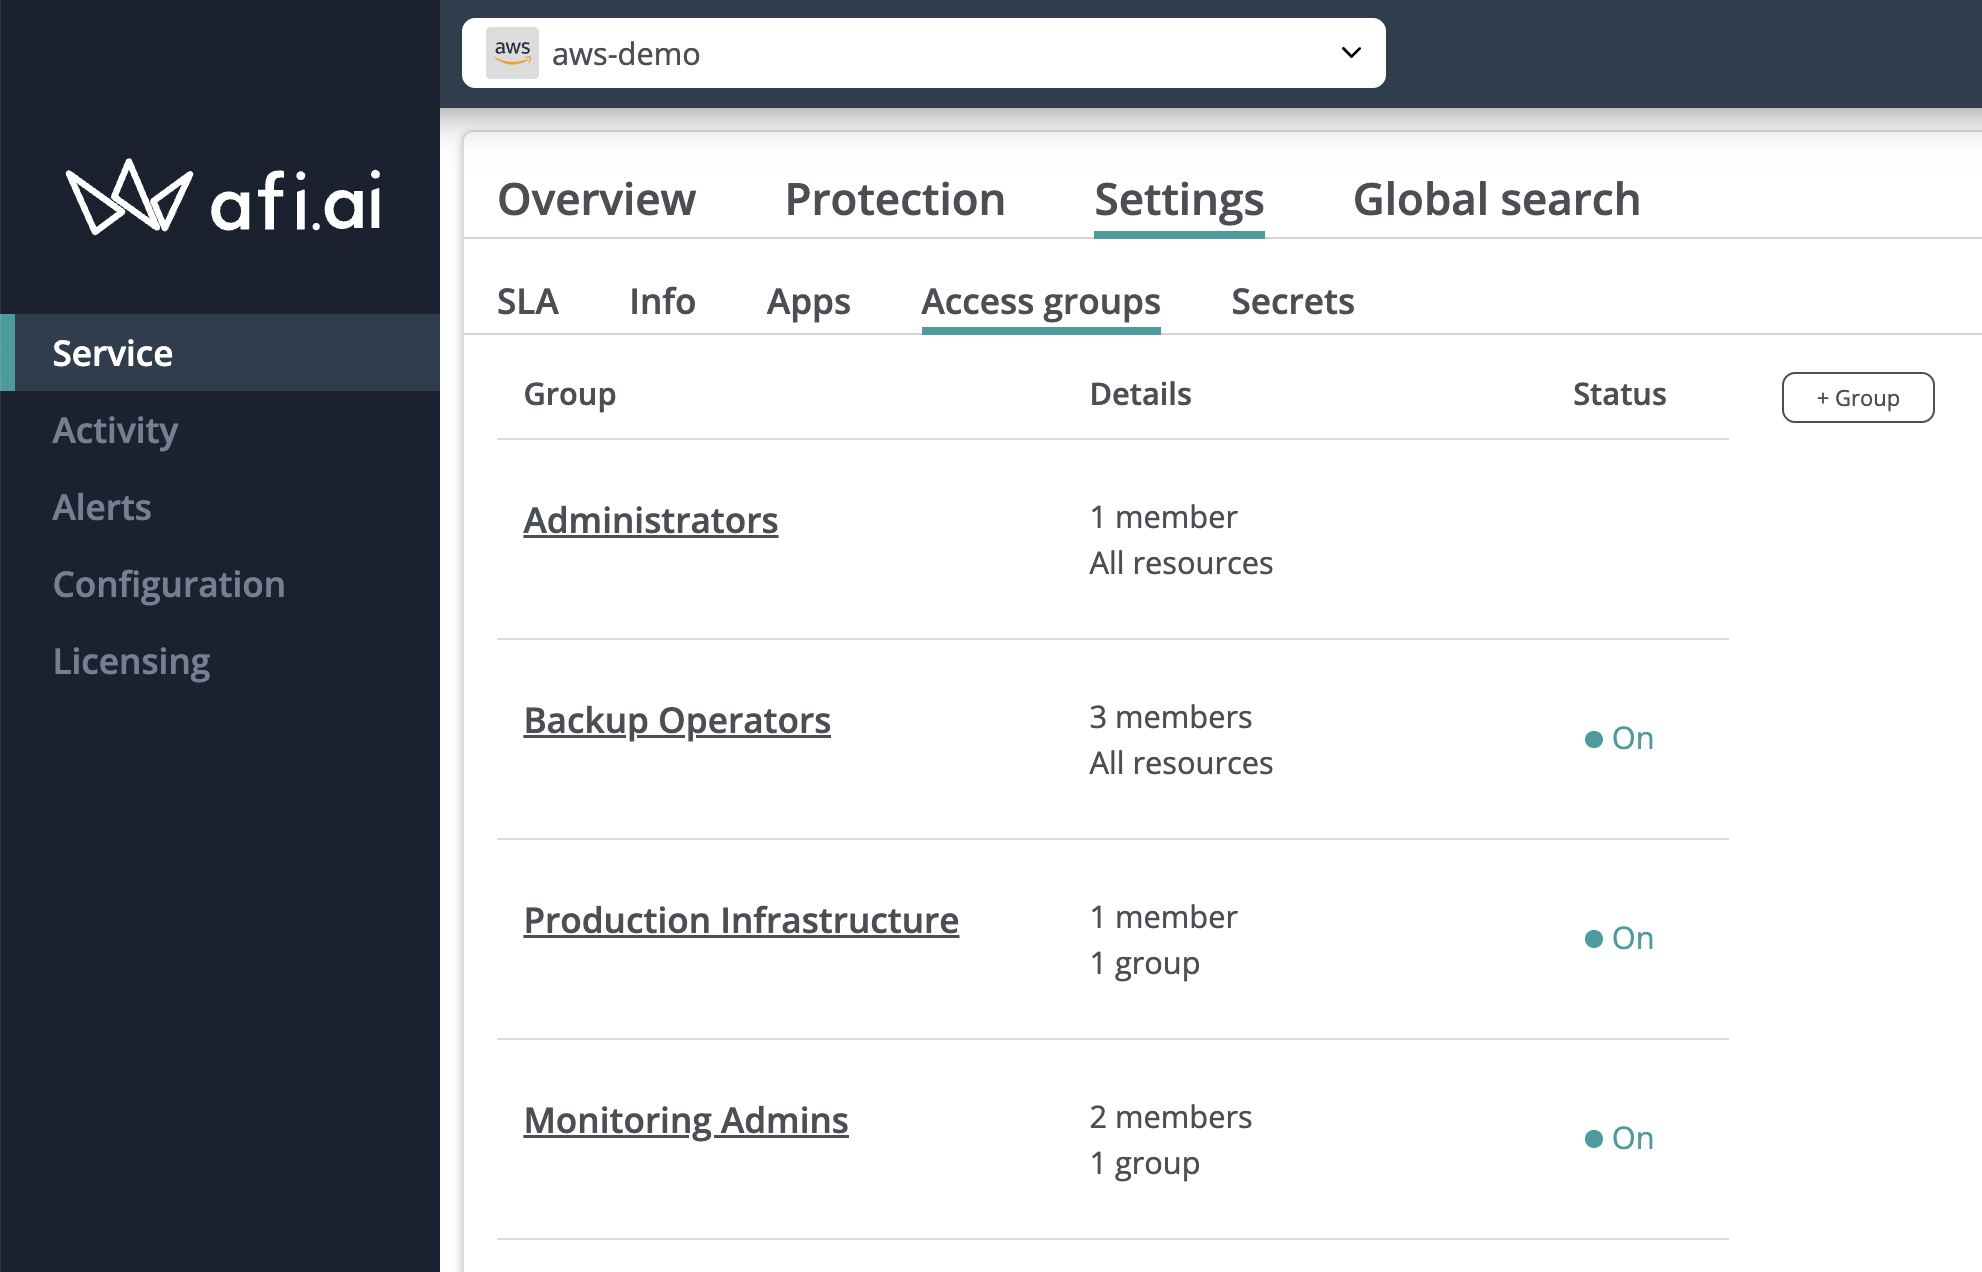
Groupes d’accès
Pour gérer l’accès aux ressources et aux paramètres d’un locataire, vous pouvez utiliser les groupes d’accès par défaut (Administrators et Backup Operators) ou configurer des groupes d’accès personnalisés dont le périmètre est limité selon vos cas d’usage. Les sections ci-dessous décrivent les types de groupes d’accès et les options de configuration disponibles.
Un administrateur peut inviter n’importe quel compte utilisateur Microsoft 365 ou Google (professionnel ou personnel) à rejoindre un groupe d’accès. Une fois l’invitation acceptée, l’utilisateur pourra accéder au locataire et aux ressources auxquels l’accès lui a été accordé.
Inviter un membre à un groupe
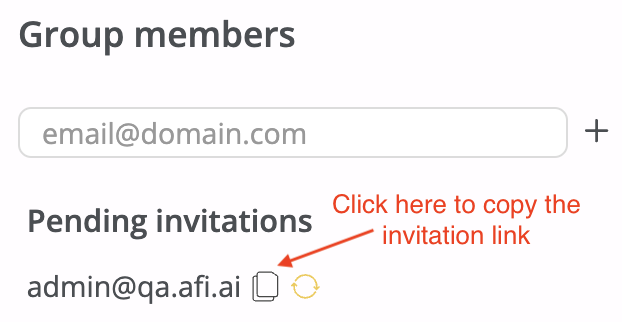
Un administrateur Afi disposant de l’autorisation de gérer les accès peut inviter un utilisateur dans un groupe d’accès en cliquant sur la vignette du groupe, en saisissant l’adresse e-mail principale de l’utilisateur dans le champ de la section Group members, en cliquant sur l’icône +, puis sur Save.
Une fois l’utilisateur invité, le service Afi lui envoie par e-mail une invitation à rejoindre le groupe d’accès correspondant au moyen du lien fourni. Chaque lien est valable 7 jours ; si vous retirez un utilisateur du groupe, puis l’y ajoutez de nouveau, l’ancien lien d’invitation n’est plus valable. Pour rejoindre le groupe, l’utilisateur doit suivre le lien et se connecter au portail Afi avec le compte indiqué dans l’invitation.
Information
Afi s’appuie sur l’authentification unique (SSO) de Google Workspace et de Microsoft 365 pour authentifier les utilisateurs ; vous pouvez donc inviter n’importe quel utilisateur Google (compte personnel, professionnel ou d’établissement d’enseignement) ou utilisateur professionnel Microsoft 365 dans le groupe d’accès d’un locataire AWS.
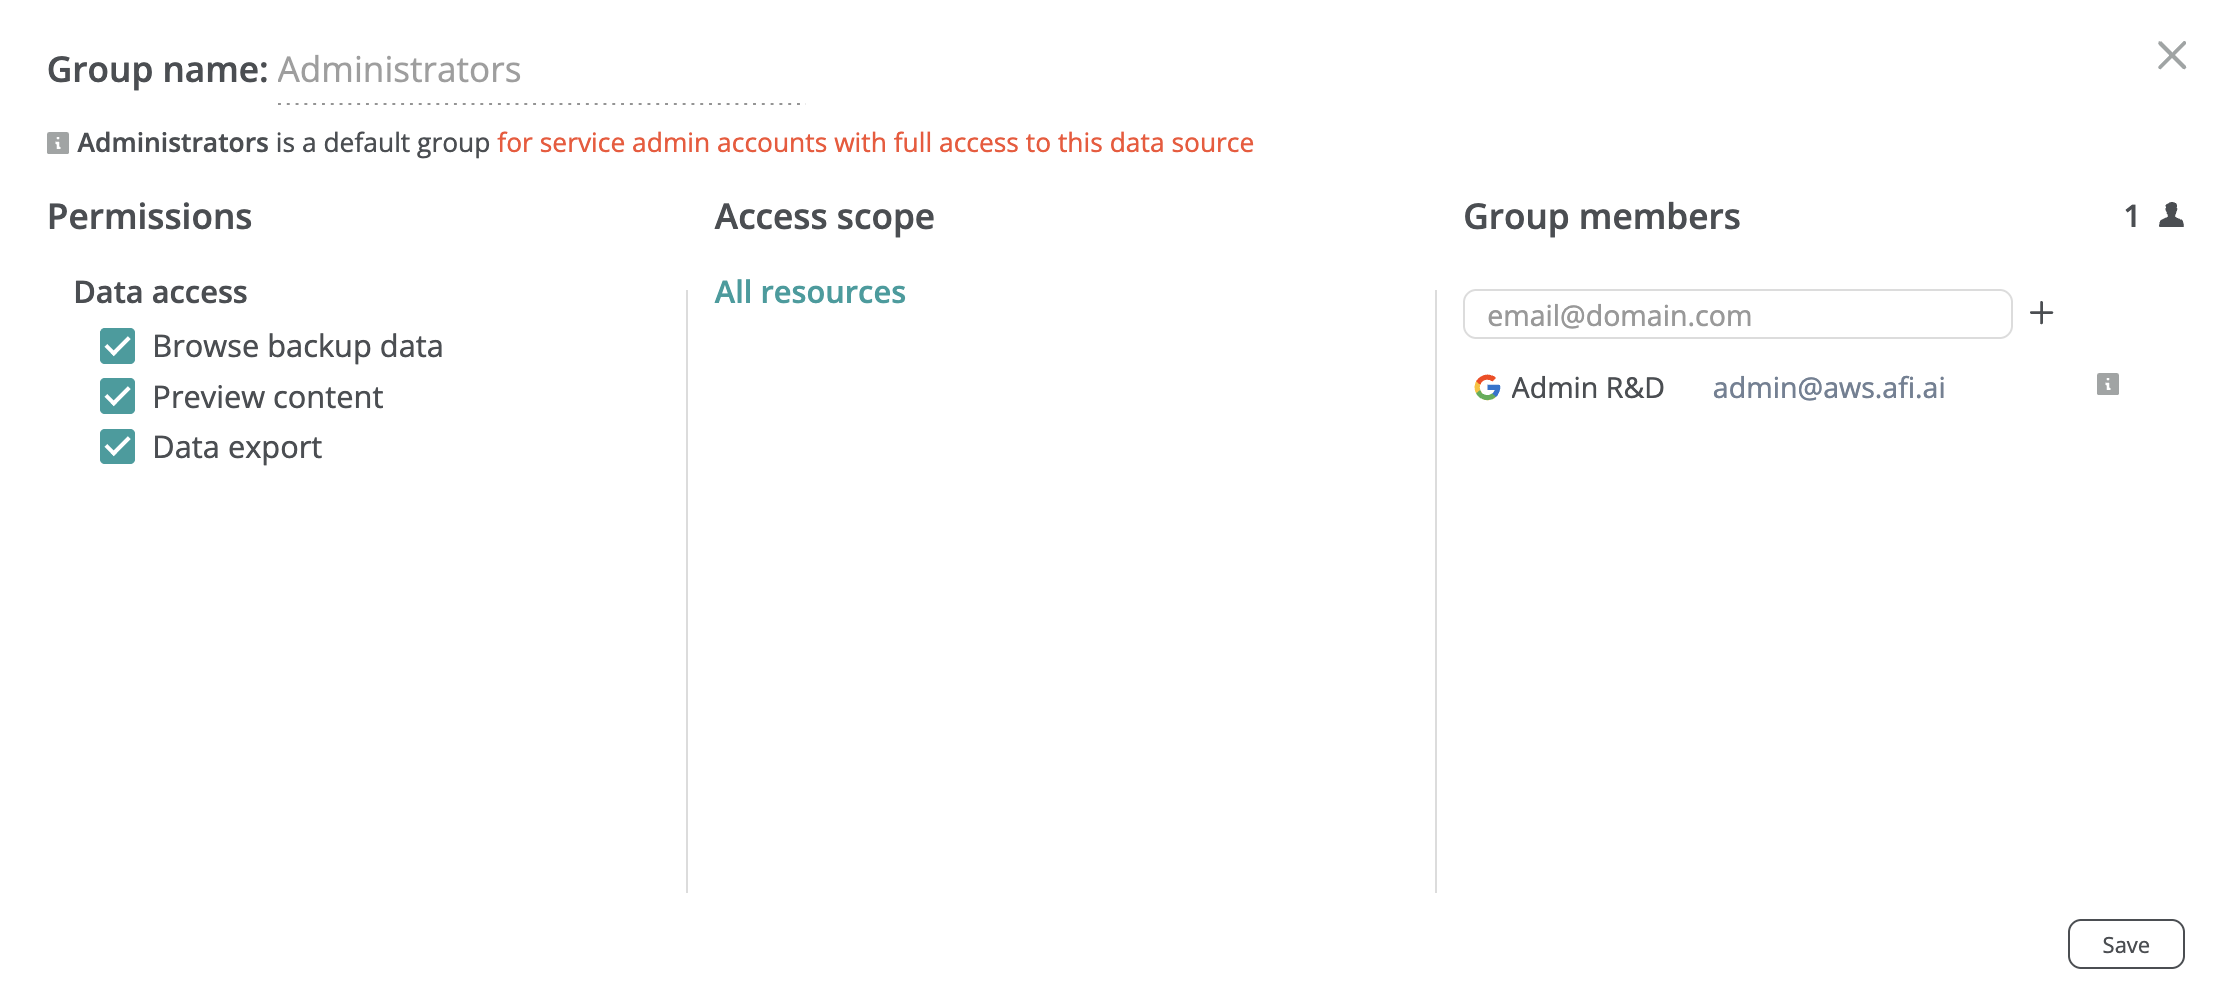
Groupe Administrators
Les Administrators du locataire disposent d’un accès complet au locataire AWS. Ce rôle ne donne pas à lui seul accès aux paramètres de l’organisation tels que les licences, la gestion des accès de l’organisation ou le journal d’audit Afi de l’organisation.
Information
L’accès des administrateurs de l’organisation et du locataire aux données sauvegardées peut être entièrement restreint en désactivant l’autorisation de parcourir les données d’un locataire, ou partiellement restreint en limitant l’aperçu du contenu des volumes et/ou le téléchargement des données.
Groupe Backup Operators
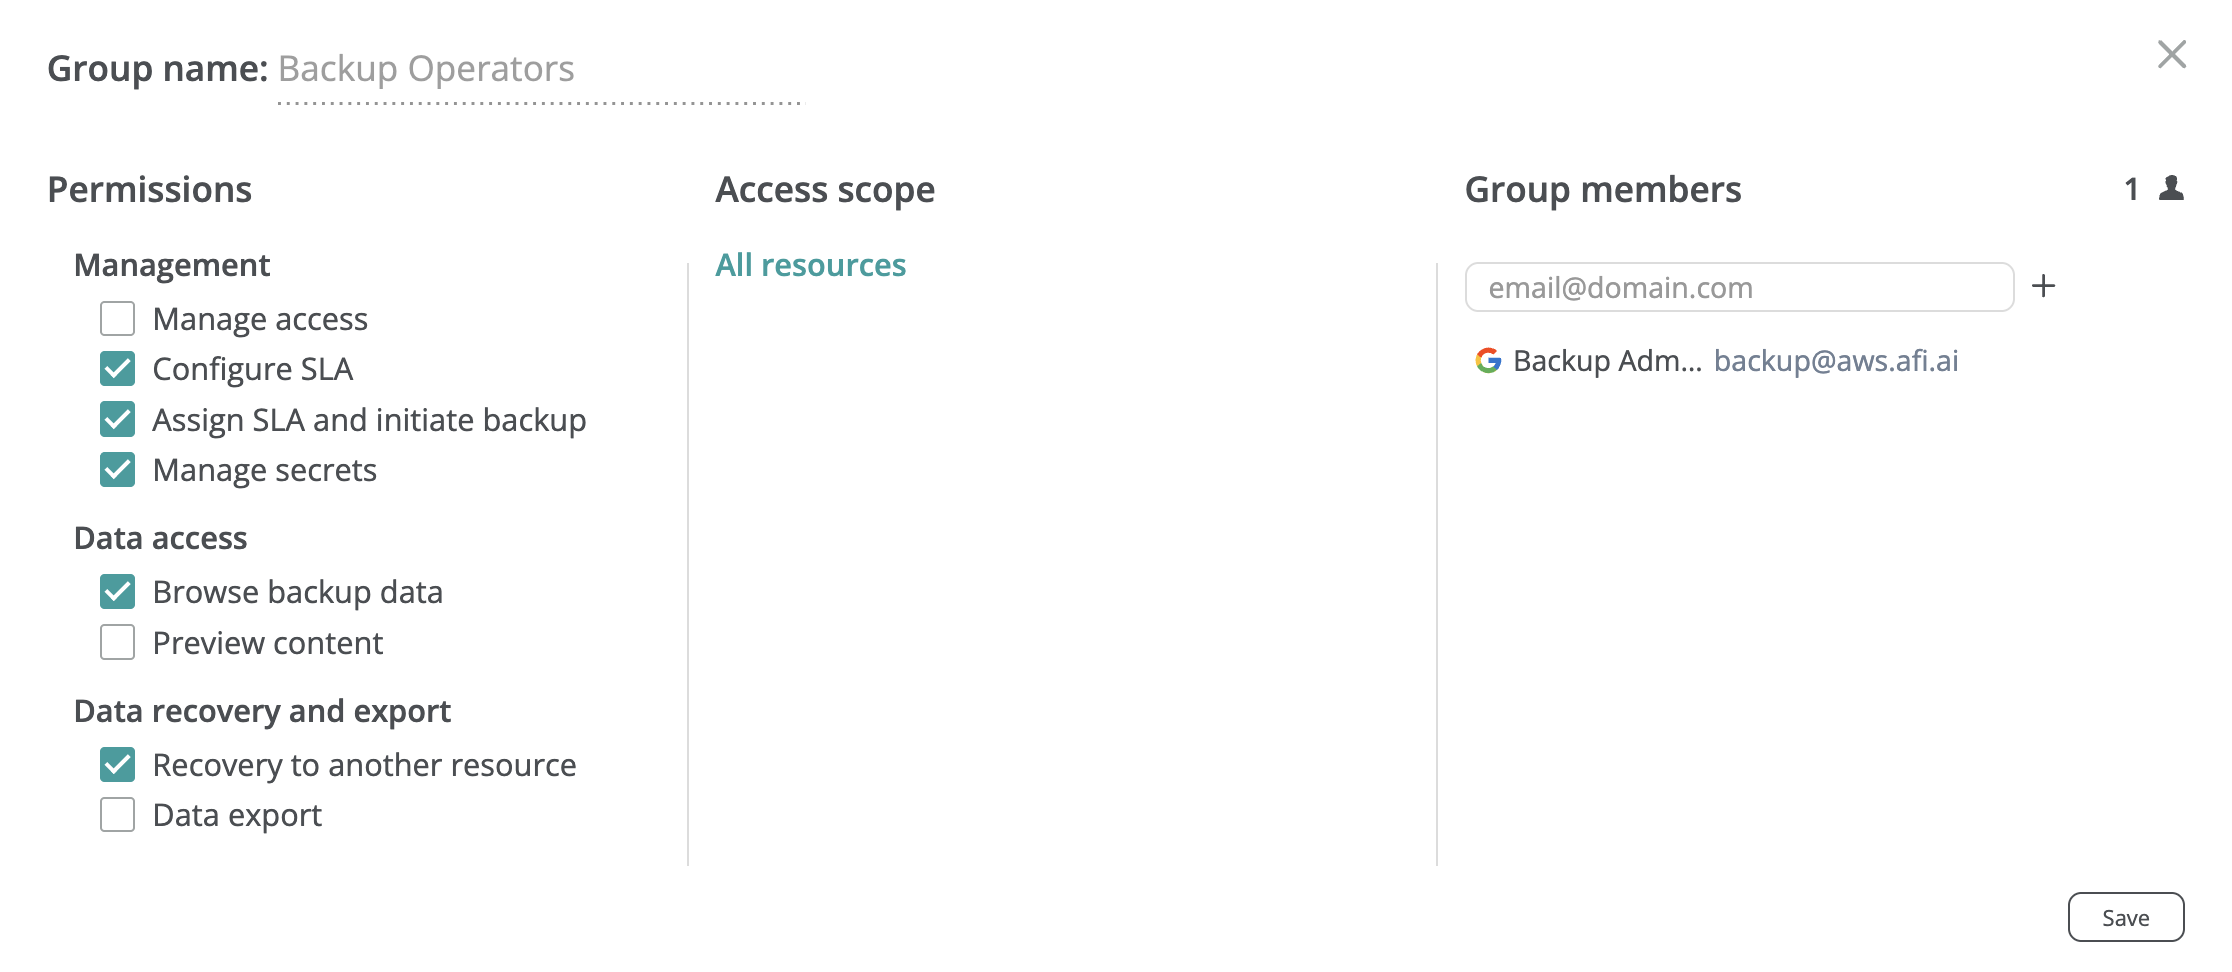
Le groupe Backup Operators est un groupe d’accès par défaut pour chaque locataire Afi. Il permet d’accorder, à l’échelle du locataire, des autorisations limitées de gestion des sauvegardes, d’accès aux données, de restauration et d’exportation. Son périmètre d’accès (All resources) ne peut pas être modifié, mais ses autorisations peuvent l’être. Pour n’accorder l’accès qu’à certaines ressources, créez plutôt un groupe d’accès personnalisé.
L’exemple ci-dessous montre le groupe Backup Operators avec un membre capable de gérer les sauvegardes et les stratégies SLA de sauvegarde, de parcourir les données sauvegardées et d’effectuer des restaurations.
Groupes d’accès personnalisés
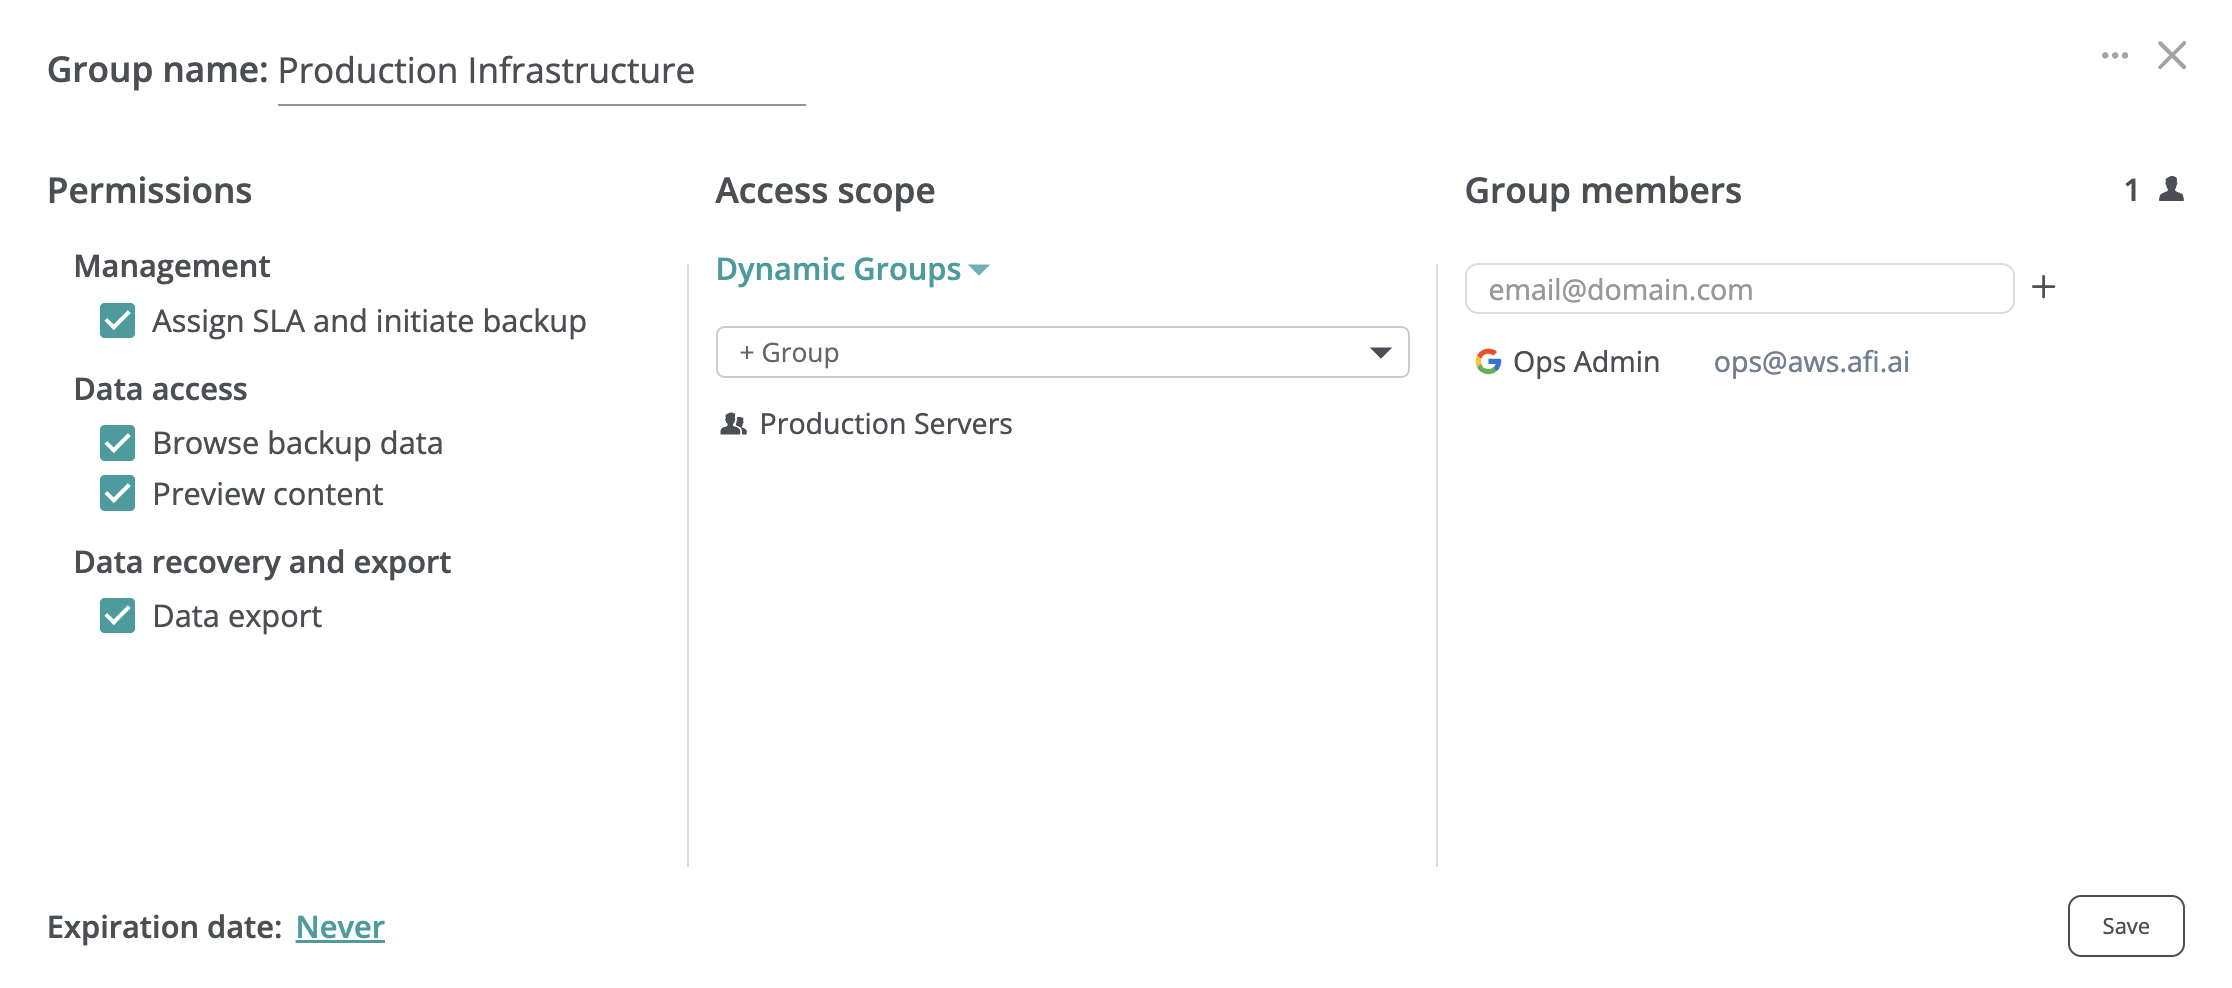
Les groupes d’accès personnalisés permettent de créer plusieurs groupes d’administrateurs disposant d’autorisations limitées pour un locataire, et d’accorder un accès précis aux ressources qui appartiennent à un groupe de ressources donné ou à un ensemble de ressources sélectionnées manuellement (instances Amazon EC2). Les groupes personnalisés peuvent également avoir une durée de vie limitée ; par défaut, ils n’expirent pas.
Pour configurer un groupe d’accès personnalisé :
- Accédez à l’onglet Service → Settings → Access groups.
- Cliquez sur + Group pour ajouter un groupe, ou sélectionnez un groupe existant afin de modifier ses paramètres.
- Dans la boîte de dialogue qui s’affiche, choisissez le périmètre d’accès (c’est-à-dire les ressources auxquelles les membres du groupe peuvent accéder). Les périmètres suivants sont disponibles :
- All resources : accorde l’accès à toutes les ressources et aux paramètres correspondants du locataire.
- Dynamic groups : accorde l’accès aux ressources des groupes de ressources dynamiques sélectionnés, constitués selon les critères configurés (par exemple, la région ou les étiquettes).
- Custom : accorde l’accès uniquement aux ressources que vous sélectionnez.
- Choisissez les membres du groupe qui doivent avoir accès aux ressources comprises dans le périmètre sélectionné.
- Configurez les autorisations à accorder à ces membres pour les ressources concernées.
Groupes d’accès à durée limitée
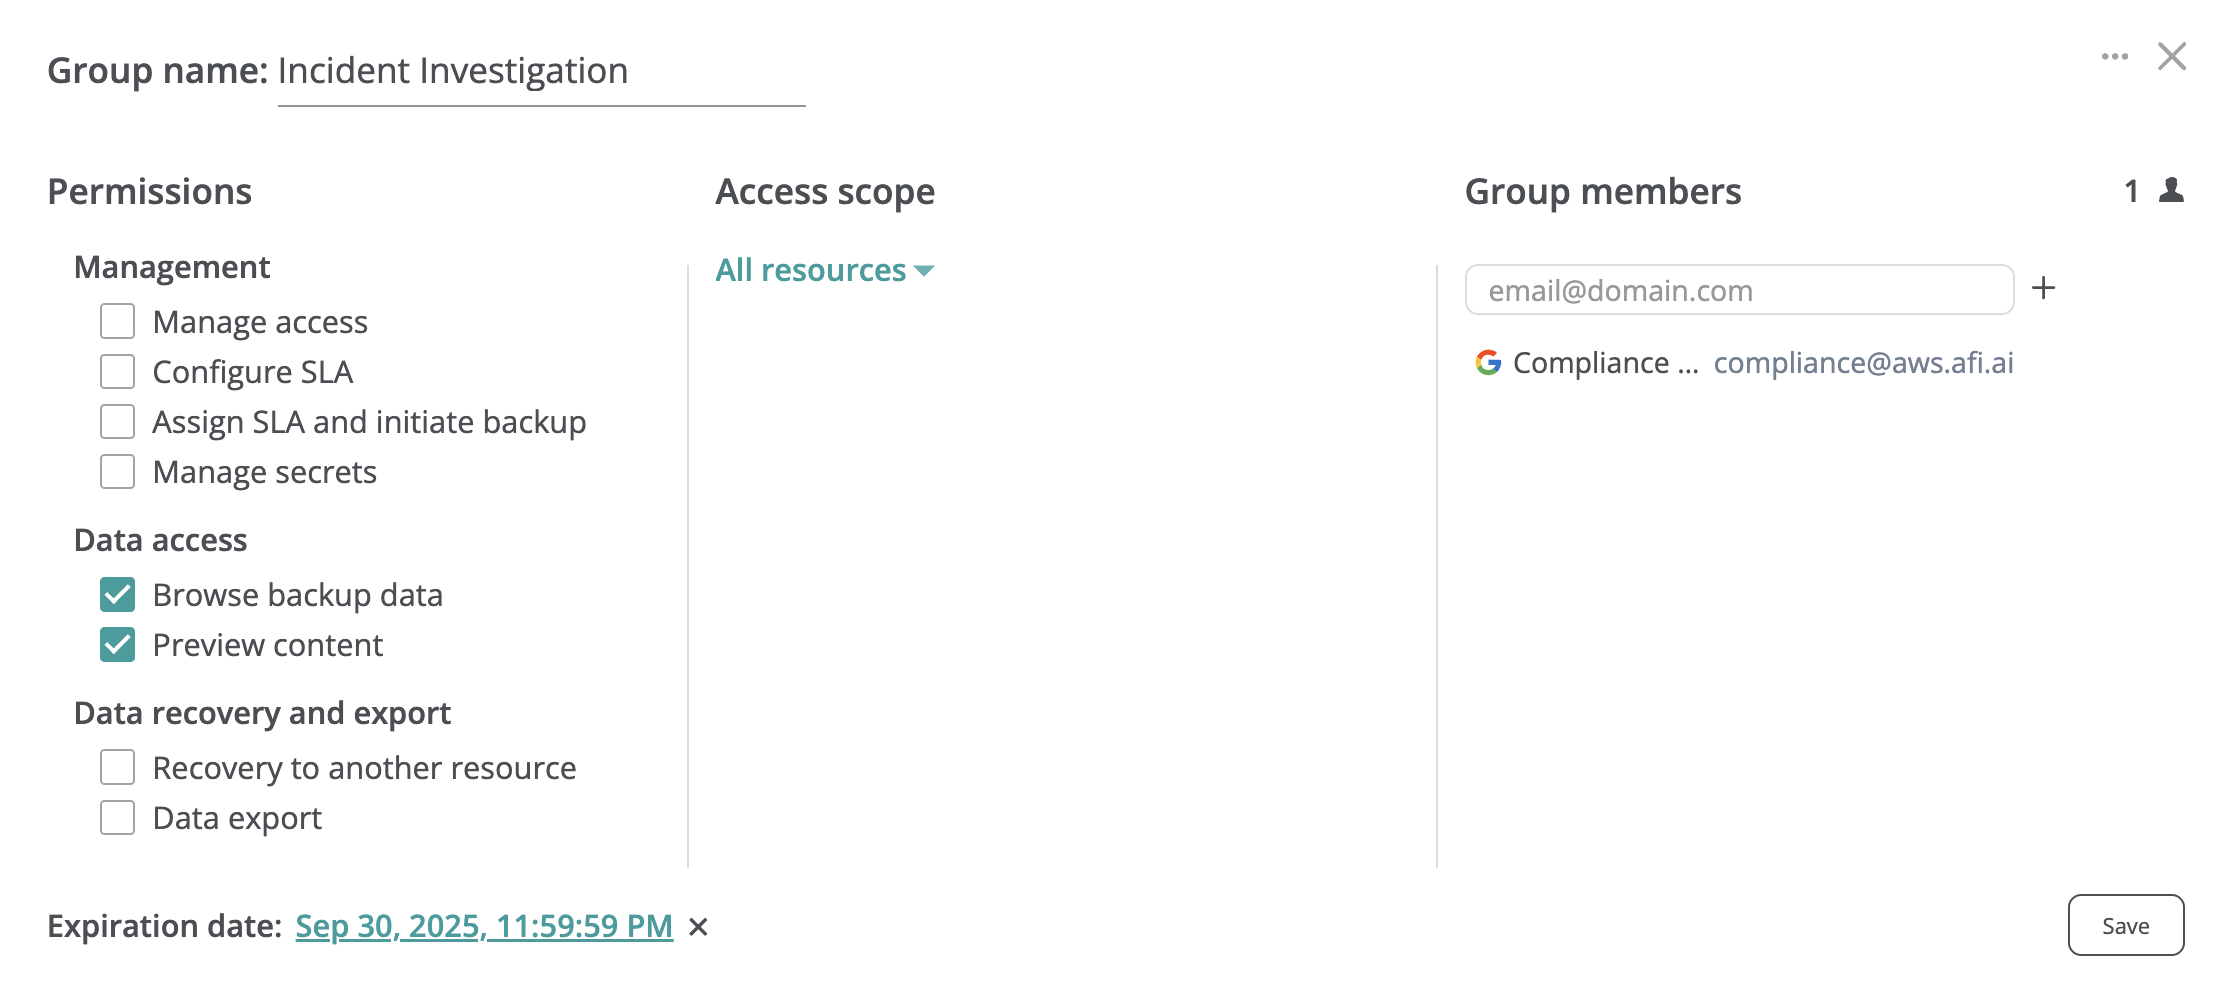
Utilisez une durée de vie limitée pour accorder l’accès pendant une période donnée, par exemple pendant un audit, une enquête ou un exercice de restauration. Définissez le paramètre Expiration date au bas de la boîte de dialogue du groupe d’accès personnalisé, puis cliquez sur Save. L’accès accordé par le groupe prend fin automatiquement à son expiration. Le paramètre par défaut, Never, laisse le groupe sans date d’expiration.
Explication des autorisations
| Autorisation | Description |
|---|---|
| Manage access | Tout membre du groupe d’accès peut modifier les paramètres d’accès du locataire en créant des groupes d’accès ou en modifiant les paramètres et la composition des groupes existants. |
| Configure SLA | Tout membre du groupe d’accès peut créer, modifier ou supprimer des stratégies SLA de sauvegarde dans le locataire, depuis l’onglet Service → Settings → SLA. |
| Assign SLA and initiate backup | Un membre du groupe d’accès peut attribuer des stratégies SLA de sauvegarde aux ressources comprises dans le périmètre du groupe et configurer les paramètres de protection automatique. |
| Browse backup data | Un membre du groupe d’accès peut parcourir les données de toutes les sauvegardes comprises dans le périmètre du groupe, mais ne peut pas les exporter ni prévisualiser le contenu des volumes ou des tables de base de données sans autorisations supplémentaires. |
| Preview content | Un membre du groupe d’accès peut prévisualiser le contenu des volumes et les tables de base de données de toutes les sauvegardes comprises dans le périmètre du groupe. |
| Recovery to another resource | Un membre du groupe d’accès peut restaurer une instance Amazon EC2 ou une base de données depuis une sauvegarde. |
| Data export | Un membre du groupe d’accès peut télécharger les données de toutes les sauvegardes comprises dans le périmètre du groupe. |